Есть действующий SOC
Снизить шум, ускорить триаж и связать существующие инструменты.
Подробнее Запросить демо
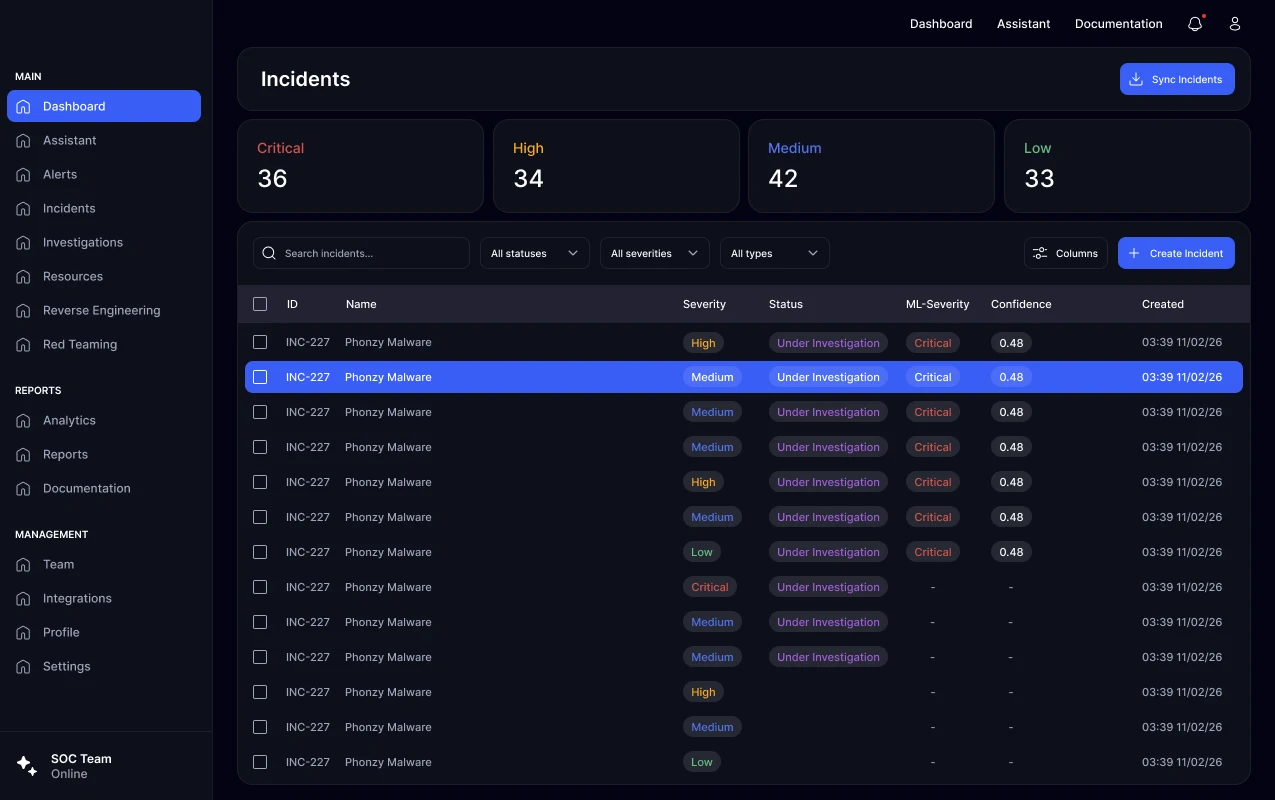
SOCOL объединяет события из SIEM, EDR, IAM и других источников, нормализует их, формирует контекст для AI-агентов и помогает пройти путь от сигнала до проверяемого расследования и контролируемого ответа.
Фактический эффект зависит от инфраструктуры, качества данных, полноты интеграции и согласованного сценария внедрения.
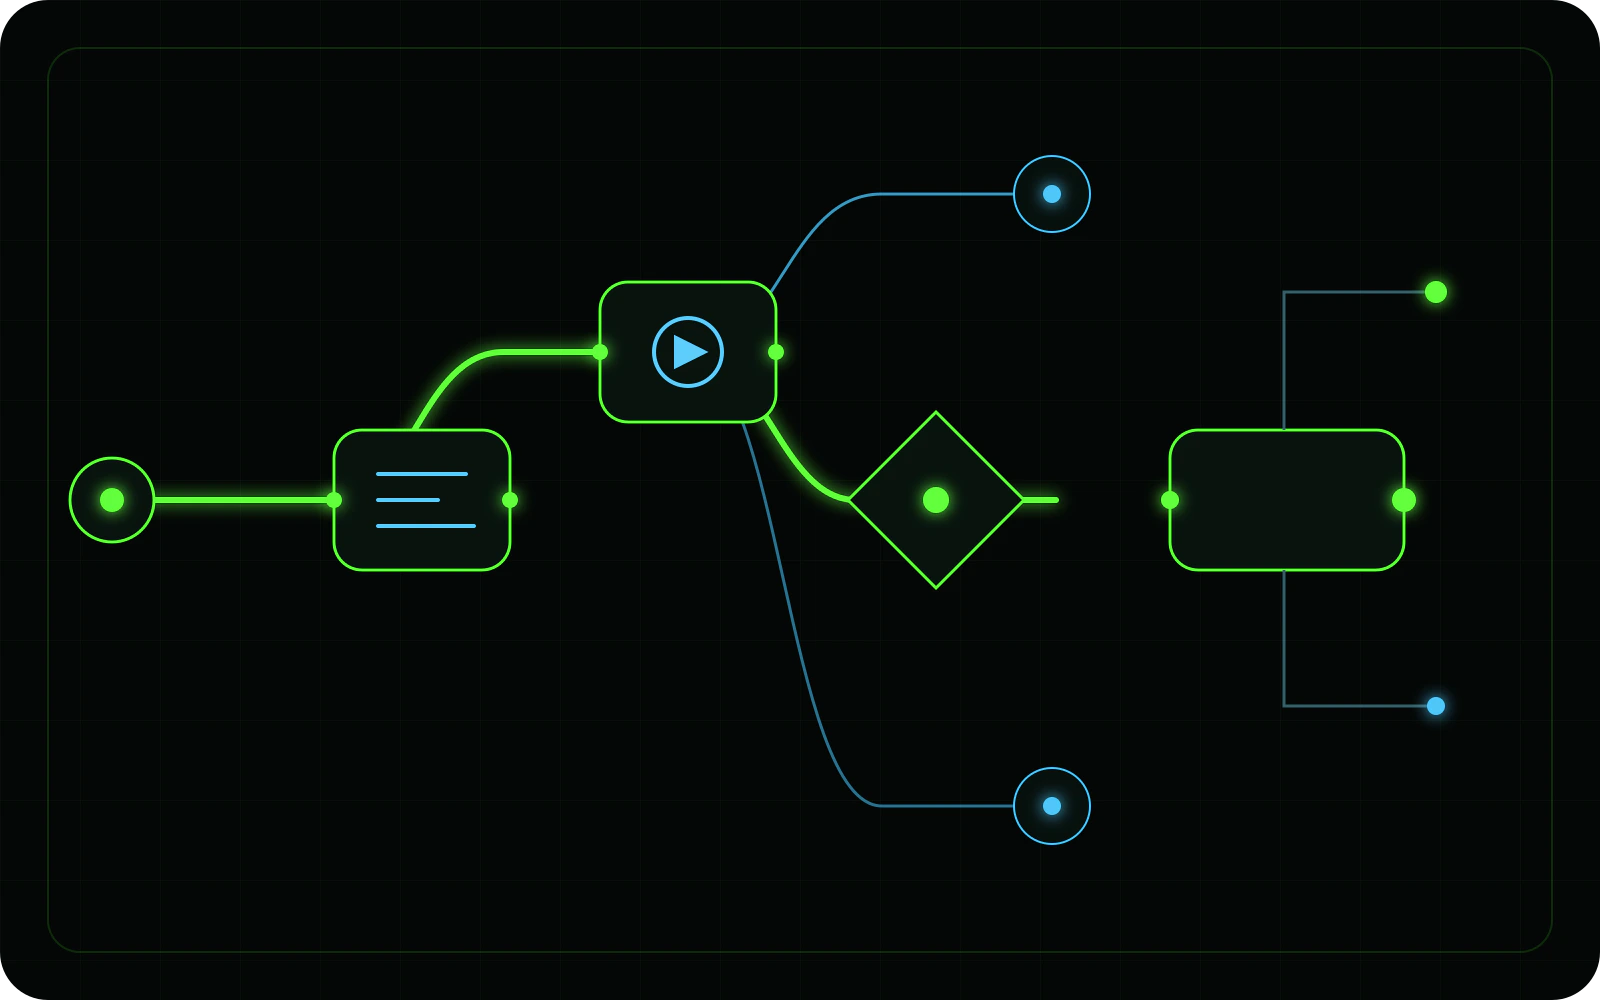
SIEM, EDR, IAM и другие подтверждённые источники передают события.
Данные приводятся к единой структуре, обогащаются и получают приоритет для дальнейшей обработки.
Специализированные агенты собирают факты и проверяют гипотезы.
Выводы, доказательства, таймлайн и граф объединяются в кейсе.
Команда получает понятные следующие шаги и отчёты.
Согласованные действия выполняются автоматически или после подтверждения.
Факты, доказательства, таймлайн и отчёты.
ПодробнееДиалог в контексте кейса и подключённых инструментов.
ПодробнееНормализация, обогащение и граф данных.
ПодробнееСценарии, плейбуки и контроль критичных действий.
ПодробнееАнализ файлов, индикаторов и артефактов.
ПодробнееКонтролируемые сценарии проверки защищённости.
ПодробнееSOCOL может усилить существующую инфраструктуру, стать ядром новой функции SOC или использоваться в партнёрской модели. ROI-калькулятор показывает прозрачную оценку высвобождаемого времени и затрат по введённым данным.
SIEM, EDR/XDR, IAM, IRP и хранилища событий.
DNS, Whois, IPInfo, VirusTotal и другие подтверждённые инструменты.
Модель выбирается после оценки инфраструктуры и требований безопасности.
Покажем релевантный рабочий процесс и уточним источники, ограничения и критерии пилота.